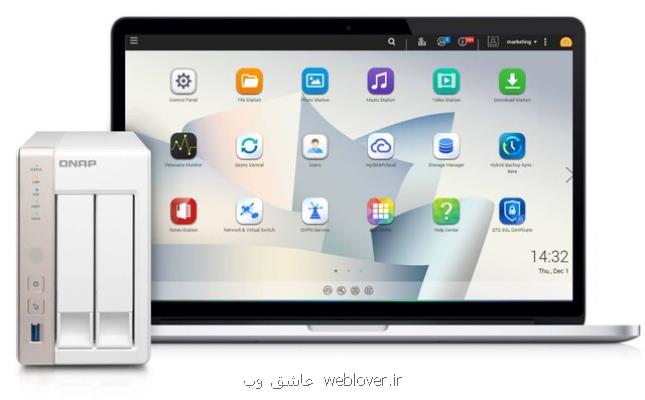
به گزارش عاشق وب وجود سه صدمه پذیری امنیتی در محصولات ذخیره ساز تحت شبکه کیونپ (QNAP)، سبب شده است تا مهاجمان بتوانند این محصولات را در اختیار گرفته و کنترل کنند.
به گزارش عاشق وب به نقل از ایسنا، مهاجمان سایبری بعد از دسترسی کامل به اطلاعات ذخیره شده در ذخیره سازهای کیونپ (NAS)، داده های ذخیره شده روی تجهیزات NAS را با شیوه خاصی رمزگذاری می کنند.
کارشناسان شرکت کیونپ تصریح کرده اند: مهاجمان سایبری از باج افزاری با نام Qlocker بهره برده و با به کارگیری یکی از صدمه پذیری ها، در حال رمز کردن داده های ذخیره شده روی تجهیزات NAS ساخت این شرکت هستند.
مهاجمان Qlocker بعد از اتصال به سیستم ذخیره از تحت شبکه کیونپ (NAS)، اطلاعات را در چارچوب فایل های ۷zip به صورت فشرده رمز می کنند. شرکت کیونپ (QNAP Systems، Inc) با انتشار به روزرسانی، سه صدمه پذیری امنیتی “حیاتی” (Critical) را در محصولات(NAS) ساخت خود ترمیم کرده است.
با انجام به روزرسانی سفارش شده، در چهار نسخه از تولیدات کیونپ، صدمه پذیری ها برطرف شده است. اطلاعات فنی، سفارش نامه های مقابله با باج افزار Qlocker، فهرست صدمه پذیری های محصولات NAS و روش مقاوم سازی محصولات ذخیره ساز تحت شبکه کیونپ، در پایگاه الکترونیکی مرکز مدیریت راهبردی افتا دراختیار متخصصان، کارشناسان و مدیران IT سازمان ها و دستگاههای زیرساخت حیاتی کشور قرار گرفته است.
More Stories
فناوری كلیدی در هوش مصنوعی؛ پژوهشگر ایرانی چه طور نفرین داده ها در ابعاد بالا را شکست؟
برنامه ایلان ماسک برای استارلینک موبایل
درخواست وزیر ارتباطات برای تعیین تکلیف IPV۶